Comment partager des documents clients à travers l'UE en pleine conformité
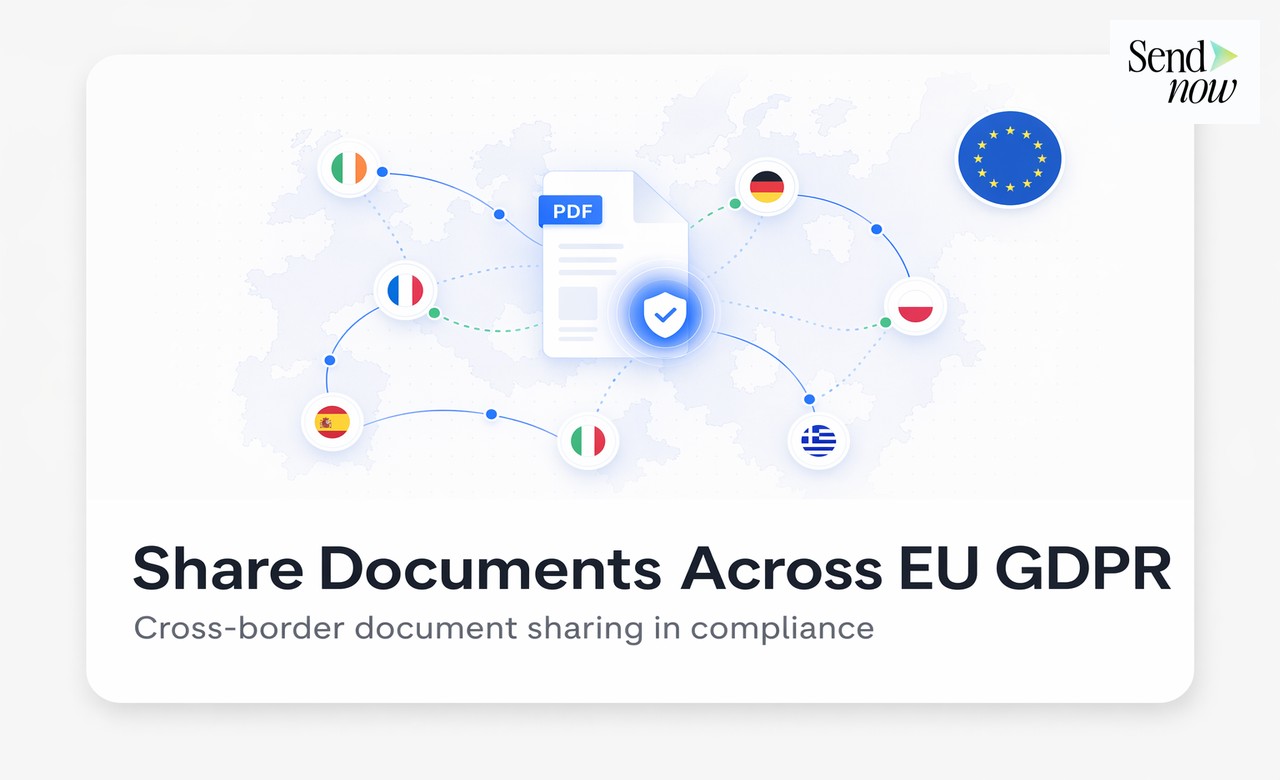
Partager des documents clients à travers les États membres de l'UE est simple d'un point de vue RGPD, à condition que vos données ne quittent jamais l'Espace économique européen et que vos contrôles de sécurité soient cohérents. Le RGPD crée un cadre unique à travers les 27 États membres de l'UE, ce qui signifie qu'un document partagé de Paris à Varsovie ou d'Amsterdam à Vienne ne nécessite aucun mécanisme de transfert spécial tant que vous traitez et stockez les données au sein de l'EEE. Ce guide explique ce que cela nécessite en pratique.
Pourquoi le partage intra-UE est plus simple que vous ne le pensez
Les restrictions du chapitre V du RGPD sur les transferts internationaux s'appliquent aux transferts vers des pays tiers, c'est-à-dire des pays en dehors de l'EEE. Au sein de l'EEE, le RGPD s'applique de manière uniforme, donc vous n'avez pas besoin de Clauses contractuelles types, de décisions d'adéquation ou de Règles d'entreprise contraignantes juste pour partager un document avec un client dans un autre État membre de l'UE.
C'est une véritable bonne nouvelle pour les équipes financières opérant sur les marchés européens. Les exigences pratiques se résument à trois choses : la sécurité du transfert lui-même, la sécurité de l'endroit où le document est stocké, et la capacité à rendre compte de qui y a accédé.
Les trois piliers du partage de documents conforme à travers l'UE
Pilier 1 : Transfert sécurisé. Chaque lien de document doit utiliser HTTPS avec TLS 1.2 ou supérieur. Ne jamais envoyer de documents en tant que pièces jointes d'e-mail non chiffrées, et éviter les plateformes qui ne chiffrent pas les transferts de fichiers par défaut.
Pilier 2 : Un hébergement encadré. Sachez où votre plateforme de partage de documents stocke les fichiers. Si elle les héberge hors de l'EEE, par exemple dans des centres de données américains, il s'agit d'un transfert vers un pays tiers au sens des articles 44 à 49 : il doit alors reposer sur un mécanisme valide (Clauses contractuelles types ou Data Privacy Framework UE-États-Unis), un chiffrement solide et un accord de traitement des données signé.
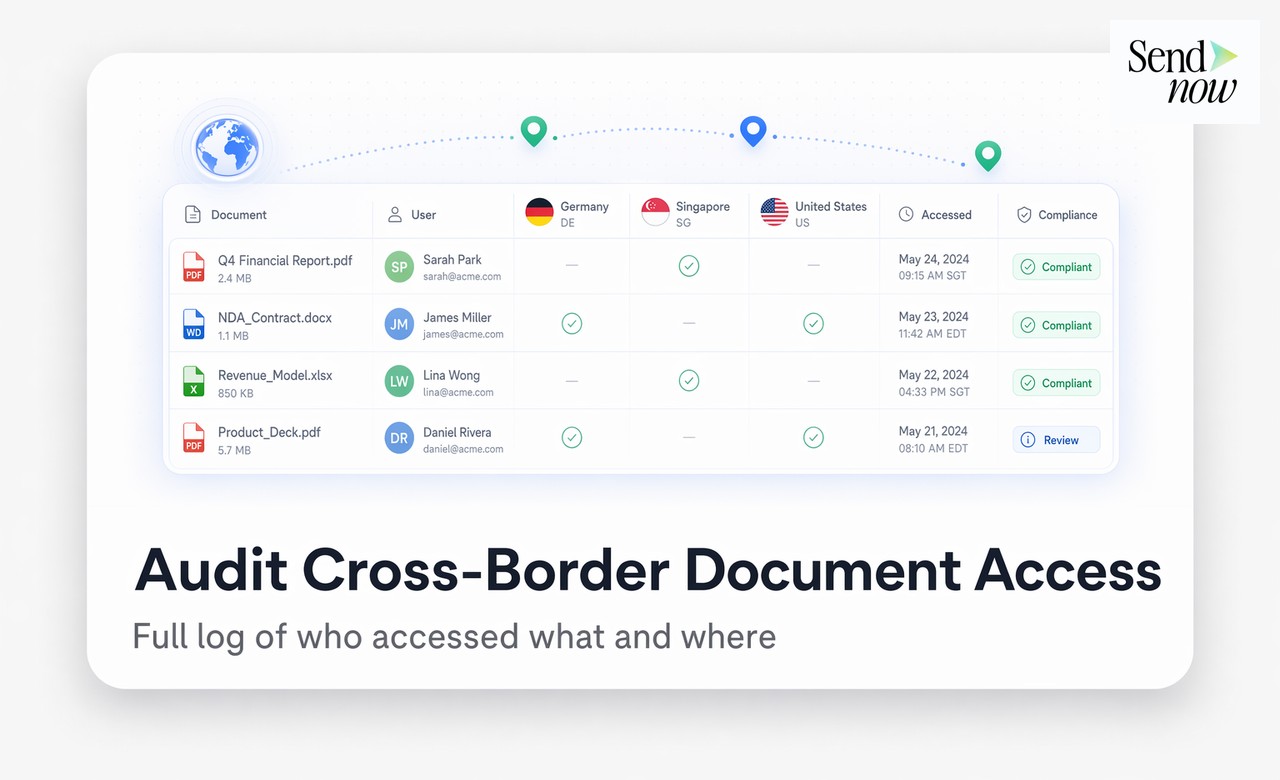
Pilier 3 : Responsabilité d'accès. Vous devez être en mesure de montrer, pour tout document, qui y a accédé, quand, depuis quel pays, et pendant combien de temps. Cela est particulièrement important lors du partage transfrontalier car cela vous permet de démontrer que l'accès était limité aux destinataires prévus dans les juridictions prévues.
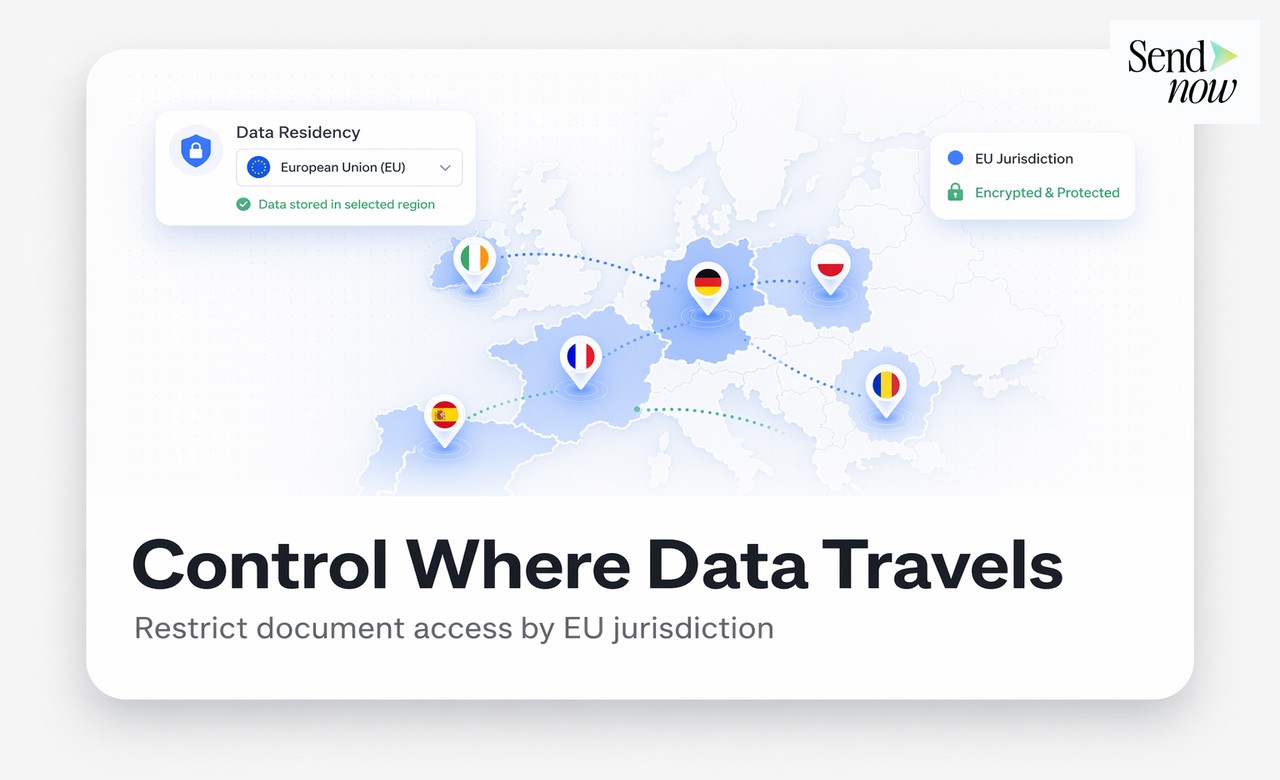
Considérations spécifiques aux pays au sein de l'UE
Bien que le RGPD fournisse une base uniforme, certains États membres ont une législation nationale complémentaire qui affecte des catégories de données spécifiques.
| Pays | Considérations complémentaires |
|---|---|
| Allemagne | La Loi fédérale sur la protection des données (BDSG) ajoute des exigences pour les données des employés et certains dossiers financiers |
| France | Directives de la CNIL sur la localisation des données pour les entités financières réglementées |
| Pays-Bas | Attentes réglementaires de l'AFM pour les dossiers de communication avec les clients |
| Autriche | Exigences de consentement supplémentaires pour le marketing direct auprès des particuliers |
| Italie | Directives du Garante sur les mesures de sécurité pour les prestataires de services financiers |
Pour la plupart des partages de documents clients généraux par les équipes financières, la base du RGPD couvre vos obligations dans tous les États membres. Consultez un avocat local pour les activités réglementées dans des juridictions spécifiques.
Contrôler qui peut accéder aux documents à travers les frontières
Lors du partage de documents avec des clients à travers l'UE, appliquez les mêmes contrôles d'accès que vous utiliseriez au niveau national.
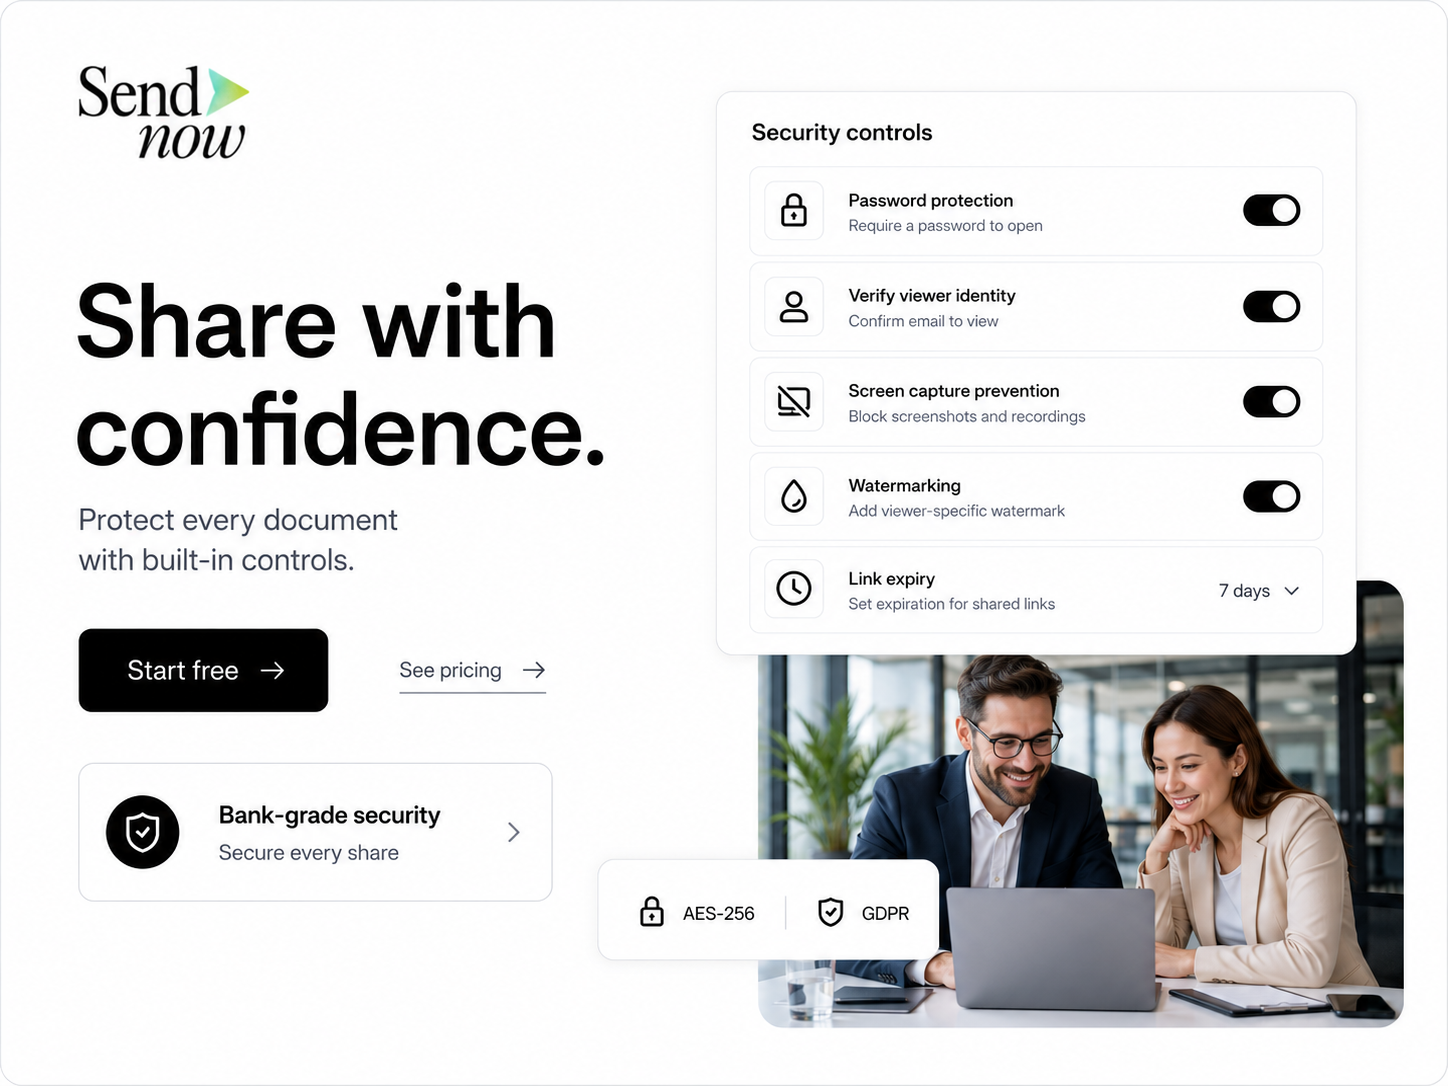
- Exiger que les destinataires vérifient leur adresse e-mail avant d'accéder à un document
- Définir des dates d'expiration de lien appropriées à la sensibilité du document
- Désactiver le téléchargement lorsque le document est uniquement pour révision
- Activer le blocage des captures d'écran pour les matériaux hautement confidentiels
- Révoquer l'accès immédiatement lorsque l'affaire se termine ou qu'une relation prend fin
Ces contrôles sont simples à configurer dans une plateforme de partage de documents conçue à cet effet. Ils signifient qu'un client à Munich reçoit la même expérience protégée qu'un à Dublin ou Madrid.
Que se passe-t-il lorsqu'un destinataire est en dehors de l'EEE
Si vous devez partager des documents avec un client, un investisseur ou une contrepartie basée en dehors de l'EEE, comme au Royaume-Uni après le Brexit, aux États-Unis ou en Suisse, vous devez avoir un mécanisme de transfert valide en place avant de partager.
- Royaume-Uni. Le Royaume-Uni bénéficie actuellement d'une décision d'adéquation du RGPD, ce qui signifie que les transferts vers des destinataires basés au Royaume-Uni sont traités de manière similaire aux transferts intra-EEE. Cette décision est soumise à un examen périodique.
- Suisse. La Suisse a son propre cadre équivalent et est généralement considérée comme adéquate pour les transferts en provenance des États membres de l'UE.
- États-Unis et autres pays tiers. Vous aurez besoin de Clauses contractuelles types ou d'un autre mécanisme approuvé avant de partager des données personnelles.
Votre politique de partage de documents doit exiger que les membres de l'équipe confirment la juridiction du destinataire avant de partager tout document contenant des données personnelles.
Pour le cadre de conformité complet, visitez notre Guide complet sur le partage de documents RGPD. Voir aussi Outils de partage de fichiers conformes au RGPD comparés et L'envoi d'une pièce jointe par e-mail est-il conforme au RGPD ?.
Partagez des documents avec n'importe quel client de l'UE, en toute confiance. SendNow fonctionne sur l'infrastructure AWS aux États-Unis, avec un chiffrement AES-256 et une conformité au RGPD. Il fournit un suivi d'accès géographique et des enregistrements d'audit complets pour chaque lien de document. Commencez sur sendnow.live.
Questions Fréquemment Posées
Q : Ai-je besoin d'un accord de traitement des données avec chaque client avec qui je partage des documents ? R : Un DPA est requis entre un contrôleur et un processeur, pas entre deux contrôleurs. Lorsque vous partagez un document avec un client qui est lui-même un contrôleur de ses propres données, un DPA avec lui n'est pas requis en vertu du RGPD, bien que vos conditions d'engagement doivent aborder le traitement des données. Un DPA est requis avec la plateforme que vous utilisez pour faciliter le partage.
Q : Le RGPD s'applique-t-il différemment dans différents pays de l'UE ? R : Le RGPD de base est uniforme à travers les 27 États membres. Les États membres ont des domaines limités où ils peuvent légiférer des règles complémentaires, principalement pour les données des employés, les données de santé et des secteurs réglementés spécifiques. Pour le partage standard de documents clients dans les services financiers, la base du RGPD s'applique de manière cohérente.
Q : Est-il conforme au RGPD d'utiliser un service de partage de fichiers basé aux États-Unis pour des documents clients de l'UE ? R : Oui, à condition que le fournisseur ait des garanties adéquates en place pour le transfert, telles que des Clauses contractuelles types ou une certification au Data Privacy Framework UE-États-Unis, et qu'il applique des mesures de sécurité solides comme le chiffrement. Certains fournisseurs américains proposent aussi une résidence des données dans l'UE sur leurs plans payants. Vous devez vérifier ces points et obtenir un DPA signé avant d'utiliser le service.
Q : Qu'est-ce que l'EEE, et diffère-t-il de l'UE pour les besoins du RGPD ? R : L'EEE comprend les 27 États membres de l'UE plus l'Islande, le Liechtenstein et la Norvège. Pour les besoins de transfert de données RGPD, l'EEE est la frontière pertinente. Les transferts au sein de l'EEE ne nécessitent aucun mécanisme de transfert spécial.
Q : Puis-je partager des documents avec un client au Royaume-Uni après le Brexit ? R : Oui, actuellement. Le Royaume-Uni a une décision d'adéquation RGPD de la Commission européenne, ce qui signifie que les transferts vers des destinataires basés au Royaume-Uni ne nécessitent pas de Clauses contractuelles types. Cependant, cette décision a une durée de vie limitée et est soumise à révision, donc surveillez son statut.
Q : Quelles données géographiques mes journaux d'audit doivent-ils capturer pour le partage de documents trans-UE ? R : Au minimum, vos journaux d'audit doivent capturer l'adresse IP ou la géolocalisation de chaque événement d'accès, l'horodatage et le type de dispositif. Cela vous permet de confirmer que l'accès était cohérent avec l'emplacement du destinataire prévu et de signaler tout accès inattendu depuis des juridictions inattendues.
Q : Que dois-je faire si un document est accédé depuis un pays inattendu ? R : Traitez-le comme un incident potentiel. Évaluez si l'accès était autorisé (par exemple, un client voyageant à l'étranger) ou si le lien a été transmis à un destinataire non prévu. Si des données personnelles ont pu être exposées à une partie non autorisée, évaluez si les obligations de notification de l'article 33 s'appliquent.
Q : Dois-je informer les clients où leurs documents sont stockés ? R : Votre avis de confidentialité doit divulguer les pays dans lesquels vous traitez des données personnelles. Si vous stockez des documents sur une infrastructure de l'UE, indiquer "traité et stocké au sein de l'Union européenne" est à la fois exact et rassurant pour les clients ayant leurs propres préoccupations en matière de RGPD.
About the Author: Rifana Hameem
Rifana is the founder of SendNow. She leads the team in building secure, compliant, and analytics-rich document sharing tools for finance and professional teams worldwide.
Connect on LinkedIn