Come Condividere Documenti dei Clienti in Tutta l'UE in Piena Conformità al GDPR
Come Condividere Documenti dei Clienti in Tutta l'UE in Piena Conformità al GDPR
Condividere documenti dei clienti tra gli stati membri dell'UE è semplice da una prospettiva GDPR, a condizione che i tuoi controlli di sicurezza siano coerenti e che eventuali trasferimenti di dati fuori dallo Spazio Economico Europeo siano coperti da garanzie adeguate. Il GDPR crea un quadro unico in tutti i 27 stati membri dell'UE, il che significa che un documento condiviso da Parigi a Varsavia o da Amsterdam a Vienna non richiede meccanismi di trasferimento speciali tra mittente e destinatario. Questa guida spiega cosa richiede in pratica.
Perché la Condivisione Intra-UE È Più Semplice Di Quanto Pensi
Le restrizioni del Capitolo V del GDPR sui trasferimenti internazionali si applicano ai trasferimenti verso paesi terzi, cioè paesi al di fuori dell'EEA. All'interno dell'EEA, il GDPR si applica in modo uniforme, quindi non hai bisogno di Clausole Contrattuali Standard, decisioni di adeguatezza o Regole Aziendali Vincolanti solo per condividere un documento con un cliente in un altro stato membro dell'UE.
Queste sono davvero buone notizie per i team finanziari che operano nei mercati europei. I requisiti pratici si riducono a tre cose: la sicurezza del trasferimento stesso, la sicurezza di dove è memorizzato il documento e la capacità di rendere conto di chi vi ha avuto accesso.
I Tre Pilastri della Condivisione di Documenti Compliant tra l'UE
Pilastro 1: Trasferimento sicuro. Ogni link a un documento dovrebbe utilizzare HTTPS con TLS 1.2 o superiore. Non inviare mai documenti come allegati email non crittografati e evita piattaforme che non crittografano i trasferimenti di file per impostazione predefinita.
Pilastro 2: Archiviazione sicura e trasferimenti coperti. Verifica dove la tua piattaforma di condivisione documenti memorizza i file e come li protegge. Se i dati vengono elaborati in centri dati fuori dall'EEA, ad esempio negli Stati Uniti, si tratta di un trasferimento verso un paese terzo ai sensi degli Articoli 44-49: serve un meccanismo valido, come le Clausole Contrattuali Standard o il Data Privacy Framework UE-USA, insieme a un DPA firmato con il fornitore e a una crittografia robusta dei dati a riposo.
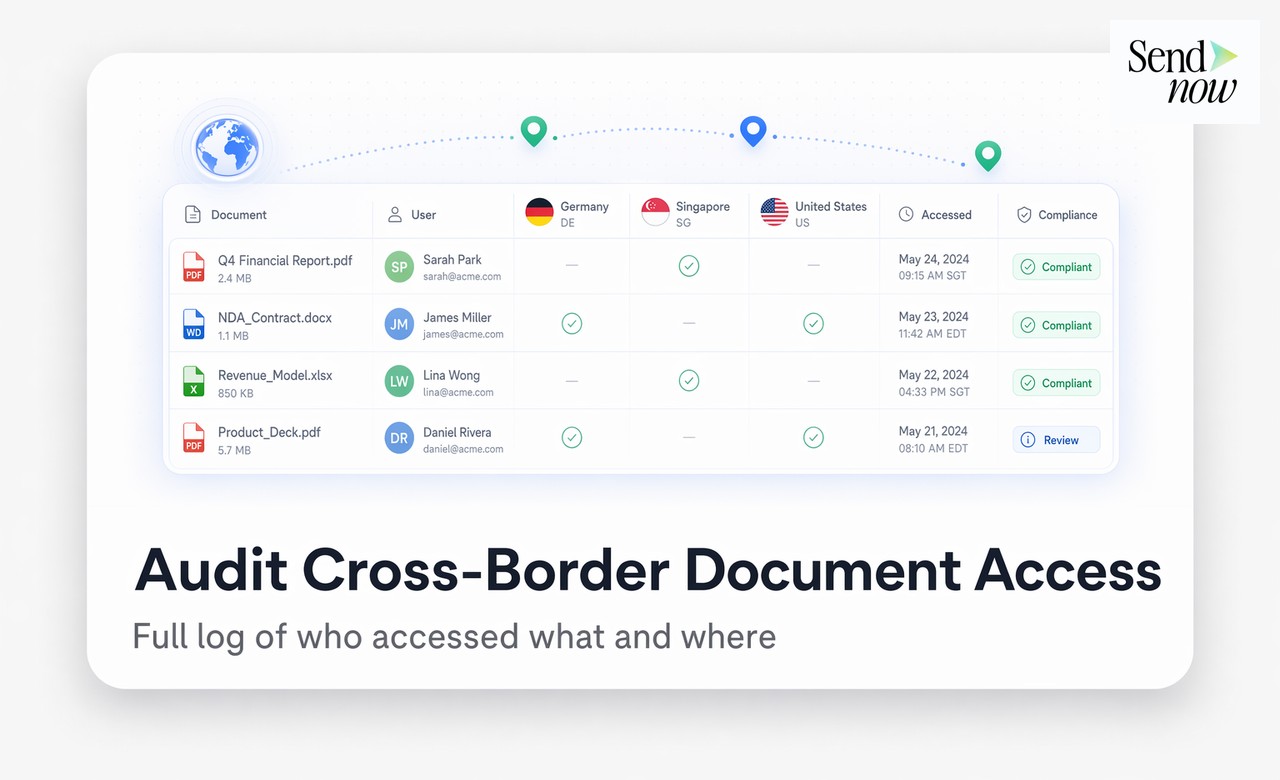
Pilastro 3: Responsabilità di accesso. Dovresti essere in grado di mostrare, per qualsiasi documento, chi vi ha avuto accesso, quando, da quale paese e per quanto tempo. Questo è particolarmente importante quando si condivide oltre confine perché consente di dimostrare che l'accesso è stato limitato ai destinatari previsti nelle giurisdizioni previste.
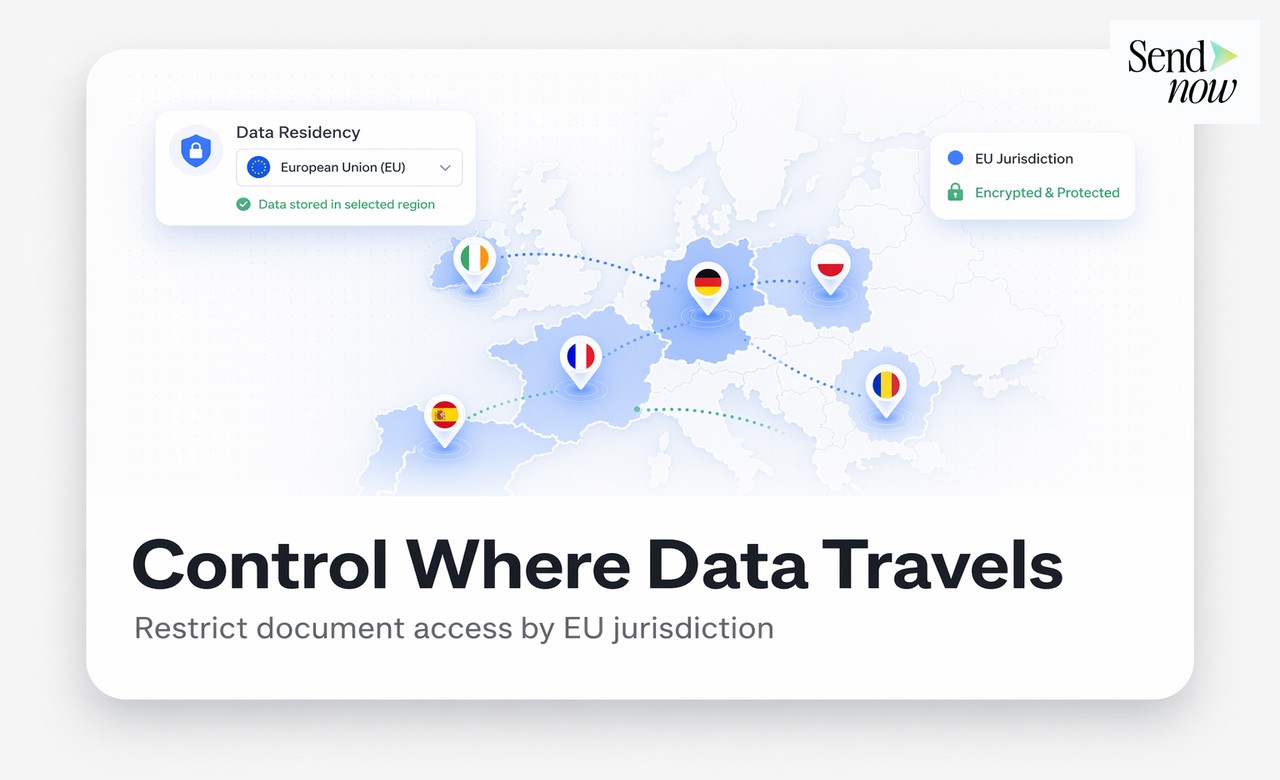
Considerazioni Specifiche per Paese All'interno dell'UE
Sebbene il GDPR fornisca una base uniforme, alcuni stati membri hanno legislazioni nazionali supplementari che influenzano categorie di dati specifiche.
| Paese | Considerazioni Supplementari |
|---|---|
| Germania | La Legge Federale sulla Protezione dei Dati (BDSG) aggiunge requisiti per i dati dei dipendenti e alcuni registri finanziari |
| Francia | Linee guida della CNIL sulla localizzazione dei dati per enti finanziari regolamentati |
| Paesi Bassi | Aspettative normative dell'AFM per i registri di comunicazione con i clienti |
| Austria | Requisiti di consenso aggiuntivi per il marketing diretto agli individui |
| Italia | Linee guida del Garante sulle misure di sicurezza per i fornitori di servizi finanziari |
Per la maggior parte della condivisione generale di documenti dei clienti da parte dei team finanziari, la base del GDPR copre i tuoi obblighi in tutti gli stati membri. Coinvolgi un legale locale per attività regolamentate in giurisdizioni specifiche.
Controllare Chi Può Accedere ai Documenti Oltre Confine
Quando condividi documenti con clienti in tutta l'UE, applica gli stessi controlli di accesso che utilizzeresti a livello nazionale.
- Richiedi ai destinatari di verificare il proprio indirizzo email prima di accedere a un documento
- Imposta date di scadenza per i link appropriate alla sensibilità del documento
- Disabilita il download dove il documento è solo per revisione
- Abilita il blocco degli screenshot per materiali altamente riservati
- Revoca l'accesso immediatamente quando una questione si chiude o una relazione termina
Questi controlli sono semplici da configurare in una piattaforma di condivisione documenti appositamente progettata. Significa che un cliente a Monaco riceve la stessa esperienza protetta di uno a Dublino o Madrid.
Cosa Succede Quando un Destinatario È Fuori dall'EEA
Se hai bisogno di condividere documenti con un cliente, investitore o controparte situata al di fuori dell'EEA, come nel Regno Unito dopo la Brexit, negli Stati Uniti o in Svizzera, devi avere un meccanismo di trasferimento valido prima di condividere.
- Regno Unito. Il Regno Unito beneficia attualmente di una decisione di adeguatezza del GDPR, il che significa che i trasferimenti verso destinatari con sede nel Regno Unito sono trattati in modo simile ai trasferimenti intra-EEA. Questa decisione è soggetta a revisione periodica.
- Svizzera. La Svizzera ha il proprio quadro equivalente ed è generalmente trattata come adeguata per i trasferimenti dagli stati membri dell'UE.
- Stati Uniti e altri paesi terzi. Avrai bisogno di Clausole Contrattuali Standard o di un altro meccanismo approvato prima di condividere dati personali.
La tua politica di condivisione documenti dovrebbe richiedere ai membri del team di confermare la giurisdizione del destinatario prima di condividere qualsiasi documento contenente dati personali.
Per il quadro completo di conformità, visita la nostra Guida Completa alla Condivisione di Documenti GDPR. Vedi anche Strumenti di Condivisione File Conformi al GDPR a Confronto e Inviare un Allegato Email è Conforme al GDPR?.
Condividi documenti con qualsiasi cliente dell'UE, con fiducia. SendNow funziona su infrastruttura AWS negli Stati Uniti con crittografia AES-256, è conforme al GDPR, fornisce tracciamento geografico degli accessi e ti offre registri di audit completi per ogni link documentale. Inizia su sendnow.live.
Domande Frequenti
D: Ho bisogno di un Accordo di Elaborazione dei Dati con ogni cliente con cui condivido documenti? R: Un DPA è richiesto tra un titolare e un responsabile, non tra due titolari. Quando condividi un documento con un cliente che è a sua volta titolare dei propri dati, un DPA con loro non è richiesto ai sensi del GDPR, anche se i tuoi termini di ingaggio dovrebbero affrontare la gestione dei dati. Un DPA è richiesto con la piattaforma che utilizzi per facilitare la condivisione.
D: Il GDPR si applica in modo diverso nei diversi paesi dell'UE? R: Il GDPR di base è uniforme in tutti i 27 stati membri. Gli stati membri hanno aree limitate in cui possono legiferare regole supplementari, principalmente per i dati dei dipendenti, i dati sanitari e settori specifici regolamentati. Per la condivisione standard di documenti dei clienti nei servizi finanziari, la base del GDPR si applica in modo coerente.
D: È conforme al GDPR utilizzare un servizio di condivisione file con sede negli Stati Uniti per documenti di clienti dell'UE? R: Sì, se il fornitore ha adeguate garanzie in atto per il trasferimento, come le Clausole Contrattuali Standard o la certificazione al Data Privacy Framework UE-USA, oltre a misure di sicurezza come la crittografia. Alcuni fornitori statunitensi offrono anche opzioni di residenza dei dati nell'UE sui piani a pagamento. Verifica queste garanzie e ottieni un DPA firmato prima di utilizzare il servizio.
D: Cos'è l'EEA e differisce dall'UE ai fini del GDPR? R: L'EEA include i 27 stati membri dell'UE più Islanda, Liechtenstein e Norvegia. Ai fini del trasferimento dei dati GDPR, l'EEA è il confine rilevante. I trasferimenti all'interno dell'EEA non richiedono meccanismi di trasferimento speciali.
D: Posso condividere documenti con un cliente nel Regno Unito dopo la Brexit? R: Sì, attualmente. Il Regno Unito ha una decisione di adeguatezza del GDPR dalla Commissione Europea, il che significa che i trasferimenti verso destinatari con sede nel Regno Unito non richiedono Clausole Contrattuali Standard. Tuttavia, questa decisione ha una durata limitata ed è soggetta a revisione, quindi monitora il suo stato.
D: Quali dati geografici dovrebbero catturare i miei registri di audit per la condivisione di documenti transfrontaliera nell'UE? R: Al minimo, i tuoi registri di audit dovrebbero catturare l'indirizzo IP o la geolocalizzazione di ogni evento di accesso, il timestamp e il tipo di dispositivo. Questo ti consente di confermare che l'accesso era coerente con la posizione del destinatario previsto e di segnalare eventuali accessi imprevisti da giurisdizioni inaspettate.
D: Cosa devo fare se un documento viene accesso da un paese inaspettato? R: Trattalo come un potenziale incidente. Valuta se l'accesso era autorizzato (ad esempio, un cliente in viaggio all'estero) o se il link è stato inoltrato a un destinatario non previsto. Se i dati personali potrebbero essere stati esposti a una parte non autorizzata, valuta se si applicano obblighi di notifica ai sensi dell'Articolo 33.
D: Devo dire ai clienti dove sono memorizzati i loro documenti? R: Il tuo avviso sulla privacy dovrebbe divulgare i paesi in cui elabori dati personali. Se memorizzi documenti su infrastruttura dell'UE, puoi indicarlo; se utilizzi un fornitore che elabora i dati negli Stati Uniti, indica il paese e il meccanismo di trasferimento utilizzato. La trasparenza è ciò che rassicura i clienti con preoccupazioni GDPR proprie.
About the Author: Rifana Hameem
Rifana is the founder of SendNow. She leads the team in building secure, compliant, and analytics-rich document sharing tools for finance and professional teams worldwide.
Connect on LinkedIn